Snatch ไม่ใช่ภัยคุกคามใหม่ แรนซัมแวร์ตระกูลนี้และตัวแปรต่างๆ ได้โจมตีองค์กรและธุรกิจมาตั้งแต่ปี 2019 มันเป็นมัลแวร์ที่มีความเสี่ยงสูงที่จะล็อคและขโมยข้อมูลของเหยื่อ แฮกเกอร์จึงเรียกร้องค่าไถ่เพื่อแลกกับคีย์ถอดรหัสและ "รับประกัน" ว่าข้อมูลจะไม่รั่วไหลบนเว็บไซต์ Tor กลยุทธ์นี้เรียกว่าการขู่กรรโชกสองครั้ง.Snatch ransomware ใช้ประโยชน์จาก Windows ไม่ได้เรียกใช้กลไกด้านความปลอดภัยบนอุปกรณ์ปลายทางเมื่อระบบรีบูตในเซฟโหมด จากนั้น เพื่อหลีกเลี่ยงการตรวจจับ มัลแวร์จะบังคับให้เครื่องที่ติดไวรัสรีบูตในเซฟโหมด
Snatch ransomware เป็นมัลแวร์ประเภทหนึ่งที่ซ่อนตัวเป็นพิเศษ มันใช้เครื่องมือที่เปิดเผยต่อสาธารณะและในตัวสำหรับกิจกรรมที่เป็นอันตราย และเป็นที่ทราบกันดีว่ากำหนดเป้าหมายธุรกิจในหลายภาคส่วน เช่น การดูแลสุขภาพ การเงิน และการค้าปลีก แรนซัมแวร์ Snatch เป็นที่รู้จักกันในการขโมยข้อมูลที่ละเอียดอ่อนและสำคัญของเหยื่อก่อนที่จะเข้ารหัส จากนั้นขู่ว่าจะรั่วไหลเว้นแต่พวกเขาจะจ่ายค่าไถ่ อัลกอริธึมการเข้ารหัสของมันใช้การผสมผสานระหว่างการเข้ารหัสแบบสมมาตรและไม่สมมาตร มัลแวร์สร้างคู่คีย์ RSA-2048 ที่ไม่ซ้ำกันบนคอมพิวเตอร์ของเหยื่อ ซึ่งใช้ในการเข้ารหัสไฟล์ด้วยอัลกอริธึมการเข้ารหัสแบบสมมาตร AES-256 จากนั้นคีย์สาธารณะจะถูกเข้ารหัสโดยใช้คีย์สาธารณะแบบฮาร์ดโค้ดที่รวมอยู่ในมัลแวร์ และส่งไปยังเซิร์ฟเวอร์ของผู้โจมตี จากนั้นผู้โจมตีจะใช้คีย์ส่วนตัวเพื่อถอดรหัสคีย์สาธารณะของเหยื่อ และส่งคีย์ถอดรหัสกลับมาที่สามารถใช้เพื่อกู้คืนไฟล์ที่เข้ารหัสได้
ทุกสิ่งที่เรารู้เกี่ยวกับ Snatch ransomware
รายการนี้ประกอบด้วยข้อมูลพื้นฐานเกี่ยวกับแรนซัมแวร์สายพันธุ์ใหม่ที่เรียกว่า Snatchชื่อที่ได้รับการยืนยัน
- ฉกไวรัส
ประเภทภัยคุกคาม
- แรนซัมแวร์
- มัลแวร์ลักลอบ
- ไวรัสเข้ารหัส
- ตู้เก็บไฟล์
- การขู่กรรโชกสองครั้ง
นามสกุลไฟล์ที่เข้ารหัส
- .ฉก
- .งู
- .พวกคุณ
- .googl
- .dglnl
- .ohwqg
- .wvtr0
- .hceem
ข้อความเรียกร้องค่าไถ่
- Readme_Restore_Files.txt
- Restore_JIMM_Files.txt
- RESTORE_DGLNL_FILES.txt
- RESTORE_HCEEM_DATA.txt
- RESTORE_WVTR0_FILES.txt
- DECRYPT_GOOGL_FILES.txt
- DECRYPT_OHWQG_FILES.txt
ชื่อการตรวจจับ
- อวาสต์Win64:Evo-gen [Trj]
- เฉลี่ยWin64:Evo-gen [Trj]
- เอ็มซิสซอฟท์Generic.Ransom.Snatch.5D562140 (B)
- แคสเปอร์สกี้โทรจัน.Win32.DelShad.ea
- มัลแวร์ไบต์ทั่วไป มัลแวร์/น่าสงสัย
- ไมโครซอฟต์VirTool:MSIL/CryptInject
ตระกูลแรนซัมแวร์ ประเภท และตัวแปรแรนซั่มแวร์ Snatch มีหลากหลายรูปแบบ แต่บางส่วนใช้วิธีการเข้ารหัสและส่วนขยายของตนเองสำหรับไฟล์ที่เข้ารหัสวิธีการจัดจำหน่าย
- อีเมลฟิชชิ่ง
- ไฟล์แนบอีเมลที่เป็นอันตราย
- วิศวกรรมสังคม
ผลที่ตามมา
- การกรองข้อมูล
- การเข้ารหัสไฟล์
มีตัวถอดรหัสฟรีหรือไม่?
เลขที่ขณะนี้ยังไม่มีตัวถอดรหัสลับสาธารณะสำหรับ Snatch ransomware ที่มีอยู่
IOC ของ Snatch ransomware คืออะไร?
Indicators of Compromise (IOCs) คือสิ่งที่ตรวจพบบนเครือข่ายหรือในระบบปฏิบัติการที่บ่งชี้ถึงการบุกรุกของคอมพิวเตอร์ด้วยความมั่นใจสูง IOC สามารถใช้สำหรับการตรวจหาความพยายามโจมตีในอนาคตล่วงหน้าโดยใช้ระบบตรวจจับการบุกรุกและซอฟต์แวร์ป้องกันไวรัส ตัวบ่งชี้การประนีประนอม (IOC) ของ Snatch ransomware ประกอบด้วย:
- ไม่สามารถเปิดไฟล์ที่จัดเก็บไว้ในคอมพิวเตอร์ของคุณได้หลังจากติดไวรัสในระบบ Snatch ransomware จะเข้ารหัสไฟล์ของเหยื่อและทำให้ไม่สามารถเข้าถึงได้
- ไฟล์การทำงานก่อนหน้านี้ไม่สามารถเข้าถึงได้อีกต่อไปSnatch ransomware จะแทนที่ไฟล์ต้นฉบับด้วยเวอร์ชันที่เข้ารหัสซึ่งสามารถถอดรหัสได้ด้วยคีย์เฉพาะที่ผู้โจมตีเท่านั้นที่รู้จัก
- ข้อความเรียกร้องให้ชำระเงินหลังจากเข้ารหัสไฟล์ของเหยื่อแล้ว Snatch ransomware จะแสดงข้อความเรียกร้องให้ชำระเงินเพื่อแลกกับคีย์ถอดรหัสที่จะอนุญาตให้เหยื่อเข้าถึงไฟล์ของพวกเขาได้อีกครั้ง
- ระบบจะรีบูตเข้าสู่เซฟโหมดเป็นที่รู้กันว่า Snatch ransomware รีบูทระบบที่ติดไวรัสใน Safe Mode เพื่อเลี่ยงผ่านโปรแกรมป้องกันไวรัสและซอฟต์แวร์รักษาความปลอดภัยอื่นๆ
คุณจะพบบันทึกเรียกค่าไถ่ของ Snatch ransomware ได้อย่างไร
บันทึกค่าไถ่ของ Snatch นั้นสั้นๆ และอธิบายขั้นตอนที่เหยื่อต้องทำเพื่อดึงข้อมูลของพวกเขา หมายเหตุระบุว่าเส้นทางที่ง่ายที่สุดในการกลับไปยังบริษัทที่ทำงานได้ตามปกติคือการจ่ายค่าไถ่อย่าจ่ายค่าไถ่หรือเจรจากับผู้คุกคาม- ติดต่อผู้เชี่ยวชาญ SalvageData ทันทีเพื่อกู้คืนไฟล์ของคุณและรายงานแรนซัมแวร์ไปยังหน่วยงานท้องถิ่น ตัวอย่างบันทึกค่าไถ่ Snatch:
Snatch ransomware แพร่กระจายอย่างไร
Snatch ransomware เป็นมัลแวร์อันตรายที่สามารถแพร่ระบาดไปยังคอมพิวเตอร์หรือเครือข่ายได้หลายวิธี ได้แก่:
- อีเมลขยะและฟิชชิ่งที่อ้างว่าเป็นธุรกิจที่ถูกกฎหมาย- นักต้มตุ๋นส่งอีเมลที่ดูเหมือนว่ามาจากธุรกิจที่ถูกกฎหมาย เช่น PayPal, UPS, FedEx และอื่นๆ อีเมลเหล่านี้มีลิงก์หรือไฟล์แนบที่ทำให้ข้อมูลและเครือข่ายของคุณตกอยู่ในความเสี่ยง การคลิกลิงก์หรือการดาวน์โหลดไฟล์แนบเพียงครั้งเดียวสามารถล็อคทุกคนออกจากเครือข่ายของคุณได้
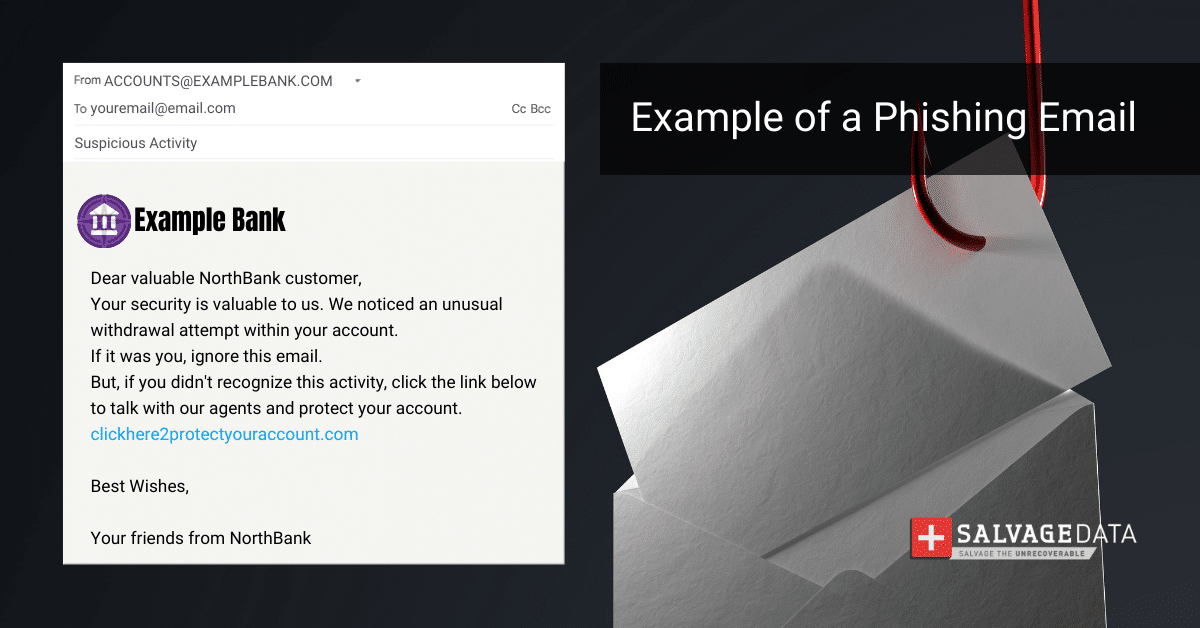
- วิศวกรรมสังคมเป็นการโจมตีทางไซเบอร์ประเภทหนึ่งที่ต้องอาศัยปฏิสัมพันธ์ของมนุษย์เพื่อหลอกล่อเหยื่อให้เปิดเผยข้อมูลที่ละเอียดอ่อน คลิกลิงก์หรือไฟล์แนบ หรือดำเนินการอื่นๆ ที่กระทบต่อความปลอดภัย เป้าหมายของการโจมตีทางวิศวกรรมสังคมคือการใช้ประโยชน์จากจิตวิทยาและพฤติกรรมของมนุษย์เพื่อเข้าถึงข้อมูลหรือระบบที่ละเอียดอ่อน ผู้โจมตีอาจแอบอ้างเป็นหน่วยงานที่เชื่อถือได้ เช่น ตัวแทนธนาคารหรือช่างเทคนิคด้านไอที หรือสร้างความรู้สึกเร่งด่วนหรือความกลัวเพื่อกดดันให้เหยื่อดำเนินการ
Snatch ransomware แพร่ระบาดไปยังคอมพิวเตอร์หรือเครือข่ายอย่างไร
Snatch ransomware ขึ้นชื่อในเรื่องความสามารถในการเลี่ยงผ่านซอฟต์แวร์ป้องกันไวรัสโดยการรีบูตคอมพิวเตอร์ที่ติดไวรัสใน Safe Mode ซึ่งซอฟต์แวร์รักษาความปลอดภัยส่วนใหญ่ไม่ทำงาน เมื่อ Snatch ติดไวรัสในระบบ ระบบจะเริ่มเข้ารหัสไฟล์และเพิ่มนามสกุล “.snatch” หรือรูปแบบต่างๆ ให้กับชื่อไฟล์ จากนั้นผู้โจมตีจะเรียกร้องการชำระเงินเพื่อแลกกับคีย์ถอดรหัสที่จะกู้คืนการเข้าถึงไฟล์ที่เข้ารหัส นอกเหนือจากการเข้ารหัสไฟล์แล้ว Snatch ransomware ยังเป็นที่รู้จักกันในการขโมยข้อมูลที่ละเอียดอ่อน เช่น ข้อมูลการเข้าสู่ระบบและข้อมูลทางการเงิน จากระบบที่ติดไวรัส
วิธีจัดการกับการโจมตีของ Snatch ransomware
สำคัญ:ขั้นตอนแรกหลังจากระบุ Snatch IOC คือการหันไปใช้แผนการตอบสนองต่อเหตุการณ์ (IRP) ของคุณ ตามหลักการแล้ว คุณมี Incident Response Retainer (IRR) พร้อมทีมงานมืออาชีพที่เชื่อถือได้ซึ่งสามารถติดต่อได้ตลอด 24 ชั่วโมงทุกวันตลอด 365 วัน และพวกเขาสามารถดำเนินการได้ทันทีเพื่อป้องกันข้อมูลสูญหาย ลดหรือกำจัดการจ่ายค่าไถ่ และช่วยเหลือคุณในการรับผิดทางกฎหมายใดๆ เท่าที่ทราบของเรากับข้อมูลที่เรามี ณ เวลาที่บทความนี้เผยแพร่ ขั้นตอนแรกที่ทีมผู้เชี่ยวชาญด้านการกู้คืนแรนซัมแวร์จะดำเนินการคือแยกคอมพิวเตอร์ที่ติดไวรัสออกโดยลบการเชื่อมต่อใดๆ ก็ตามออก อุปกรณ์ ทีมนี้จะช่วยเหลือคุณในการติดต่อหน่วยงานท้องถิ่นในประเทศของคุณพร้อมกัน สำหรับผู้อยู่อาศัยและธุรกิจในสหรัฐฯ มันคือสำนักงานภาคสนามของ FBI ในพื้นที่และศูนย์รับเรื่องร้องเรียนอาชญากรรมทางอินเทอร์เน็ต (IC3)- หากต้องการรายงานการโจมตีแรนซัมแวร์ คุณต้องรวบรวมข้อมูลทุกอย่างเกี่ยวกับมัน รวมถึง:
- ภาพหน้าจอของบันทึกค่าไถ่
- การสื่อสารกับนักแสดง Snatch (ถ้าคุณมี)
- ตัวอย่างไฟล์ที่เข้ารหัส
อย่างไรก็ตาม หากคุณไม่มี IRP หรือ IRR คุณก็สามารถทำได้ติดต่อผู้เชี่ยวชาญด้านการกำจัดและการกู้คืนแรนซัมแวร์- นี่เป็นแนวทางปฏิบัติที่ดีที่สุดและเพิ่มโอกาสในการลบแรนซัมแวร์ กู้คืนข้อมูล และป้องกันการโจมตีในอนาคตได้สำเร็จ เราขอแนะนำให้คุณปล่อยให้ทุกเครื่องที่ติดไวรัสเหมือนเดิมและโทรหาอันบริการกู้คืนแรนซัมแวร์ฉุกเฉิน.การรีสตาร์ทหรือปิดระบบอาจทำให้กระบวนการกู้คืนเสียหายได้ การจับ RAM ของระบบที่ใช้งานจริงอาจช่วยให้ได้รับคีย์การเข้ารหัส และการจับไฟล์หยดอาจได้รับการออกแบบทางวิศวกรรมย้อนกลับ และนำไปสู่การถอดรหัสข้อมูลหรือทำความเข้าใจวิธีการทำงานของมัน
สิ่งที่ไม่ควรทำเพื่อกู้คืนจากการโจมตีของ Snatch ransomware
คุณต้องไม่ได้ลบ ransomwareและเก็บหลักฐานการโจมตีทั้งหมดไว้ นั่นเป็นสิ่งสำคัญสำหรับนิติดิจิตอลเพื่อให้ผู้เชี่ยวชาญสามารถติดตามกลับไปยังกลุ่มแฮกเกอร์และระบุตัวตนได้ โดยการใช้ข้อมูลบนระบบที่ติดไวรัสของคุณที่เจ้าหน้าที่สามารถทำได้ตรวจสอบการโจมตีและค้นหาผู้รับผิดชอบการสืบสวนการโจมตีทางไซเบอร์ไม่แตกต่างจากการสืบสวนคดีอาญาอื่นๆ: จำเป็นต้องมีหลักฐานเพื่อค้นหาผู้โจมตี
ที่เกี่ยวข้อง:
1. ติดต่อผู้ให้บริการตอบสนองต่อเหตุการณ์ของคุณ
การตอบสนองเหตุการณ์ทางไซเบอร์เป็นกระบวนการตอบสนองและจัดการเหตุการณ์ความปลอดภัยทางไซเบอร์ Incident Response Retainer คือข้อตกลงการบริการกับผู้ให้บริการความปลอดภัยทางไซเบอร์ที่ช่วยให้องค์กรต่างๆ ได้รับความช่วยเหลือจากภายนอกเกี่ยวกับเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ โดยมอบรูปแบบโครงสร้างความเชี่ยวชาญและการสนับสนุนแก่องค์กรต่างๆ ผ่านพันธมิตรด้านความปลอดภัย ช่วยให้พวกเขาสามารถตอบสนองได้อย่างรวดเร็วและมีประสิทธิภาพในกรณีที่เกิดเหตุการณ์ทางไซเบอร์ ผู้รักษาการตอบสนองต่อเหตุการณ์มอบความอุ่นใจให้กับองค์กรต่างๆ โดยให้การสนับสนุนจากผู้เชี่ยวชาญทั้งก่อนและหลังเหตุการณ์ที่เกิดขึ้นด้านความปลอดภัยทางไซเบอร์ ลักษณะและโครงสร้างเฉพาะของหน่วยงานตอบสนองต่อเหตุการณ์จะแตกต่างกันไปตามผู้ให้บริการและข้อกำหนดขององค์กร ผู้รักษาการตอบสนองต่อเหตุการณ์ที่ดีควรมีความเข้มแข็งแต่มีความยืดหยุ่น โดยให้บริการที่ได้รับการพิสูจน์แล้วเพื่อปรับปรุงมาตรการรักษาความปลอดภัยในระยะยาวขององค์กร หากคุณติดต่อผู้ให้บริการ IR ของคุณ พวกเขาจะดูแลเรื่องอื่นๆ ทั้งหมด อย่างไรก็ตาม หากคุณตัดสินใจที่จะลบแรนซัมแวร์และกู้คืนไฟล์ร่วมกับทีมไอทีของคุณ คุณสามารถทำตามขั้นตอนต่อไปได้
2. ระบุการติดเชื้อ ransomware
คุณสามารถระบุแรนซัมแวร์ตัวใดติดไวรัสเครื่องของคุณด้วยนามสกุลไฟล์ (แรนซัมแวร์บางตัวใช้นามสกุลไฟล์เป็นชื่อ) หรือจะอยู่ในบันทึกค่าไถ่ ด้วยข้อมูลนี้ คุณสามารถค้นหาคีย์ถอดรหัสสาธารณะได้ คุณยังสามารถตรวจสอบประเภทแรนซัมแวร์ได้จาก IOC ของมัน ตัวบ่งชี้การประนีประนอม (IOC) คือเบาะแสดิจิทัลที่ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ใช้เพื่อระบุการบุกรุกของระบบและกิจกรรมที่เป็นอันตรายภายในเครือข่ายหรือสภาพแวดล้อมด้านไอที โดยพื้นฐานแล้วเป็นหลักฐานในรูปแบบดิจิทัลที่เหลืออยู่ในที่เกิดเหตุ และ IOC ที่เป็นไปได้ ได้แก่ การรับส่งข้อมูลเครือข่ายที่ผิดปกติ การเข้าสู่ระบบของผู้ใช้ที่ได้รับสิทธิพิเศษจากต่างประเทศ คำขอ DNS แปลก ๆ การเปลี่ยนแปลงไฟล์ระบบ และอื่นๆ เมื่อตรวจพบ IOC ทีมรักษาความปลอดภัยจะประเมินภัยคุกคามที่เป็นไปได้หรือตรวจสอบความถูกต้อง นอกจากนี้ IOC ยังแสดงหลักฐานว่าผู้โจมตีเข้าถึงอะไรได้บ้างหากพวกเขาแทรกซึมเข้าไปในเครือข่าย
3. ลบ ransomware และกำจัดชุดช่องโหว่
ก่อนที่จะกู้คืนข้อมูลของคุณ คุณต้องรับประกันว่าอุปกรณ์ของคุณปราศจากแรนซัมแวร์และผู้โจมตีไม่สามารถทำการโจมตีครั้งใหม่ผ่านชุดช่องโหว่หรือช่องโหว่อื่น ๆ บริการกำจัดแรนซัมแวร์สามารถลบแรนซัมแวร์ สร้างเอกสารนิติเวชสำหรับการสืบสวน กำจัดช่องโหว่ และกู้คืนข้อมูลของคุณ ใช้ซอฟต์แวร์ป้องกันมัลแวร์/ป้องกันแรนซัมแวร์เพื่อกักกันและลบซอฟต์แวร์ที่เป็นอันตรายสำคัญ:เมื่อติดต่อกับบริการกำจัดแรนซัมแวร์ คุณสามารถมั่นใจได้ว่าเครื่องและเครือข่ายของคุณไม่มีร่องรอยของแรนซัมแวร์ Snatch นอกจากนี้ บริการเหล่านี้ยังสามารถแพตช์ระบบของคุณ เพื่อป้องกันการโจมตีใหม่ๆ
4. ใช้การสำรองข้อมูลเพื่อกู้คืนข้อมูล
การสำรองข้อมูลเป็นวิธีที่มีประสิทธิภาพที่สุดในการกู้คืนข้อมูล ตรวจสอบให้แน่ใจว่าได้สำรองข้อมูลรายวันหรือรายสัปดาห์ ขึ้นอยู่กับการใช้ข้อมูลของคุณ
5. ติดต่อบริการกู้คืนแรนซัมแวร์
หากคุณไม่มีข้อมูลสำรองหรือต้องการความช่วยเหลือในการลบแรนซัมแวร์และกำจัดช่องโหว่ คุณควรติดต่อบริการกู้คืนข้อมูล การจ่ายค่าไถ่ไม่ได้รับประกันว่าข้อมูลของคุณจะถูกส่งคืนให้กับคุณ วิธีเดียวที่รับประกันว่าคุณสามารถกู้คืนทุกไฟล์ได้คือถ้าคุณมีข้อมูลสำรองไว้ หากคุณไม่ทำเช่นนั้น บริการกู้คืนข้อมูลแรนซัมแวร์สามารถช่วยคุณถอดรหัสและกู้คืนไฟล์ได้ ผู้เชี่ยวชาญ SalvageData สามารถกู้คืนไฟล์ของคุณได้อย่างปลอดภัย และป้องกันไม่ให้ Snatch ransomware โจมตีเครือข่ายของคุณอีกครั้ง นอกจากนี้เรายังนำเสนอรายงานทางนิติวิทยาศาสตร์ดิจิทัลที่คุณสามารถใช้เพื่อตรวจสอบเพิ่มเติมและทำความเข้าใจว่าการโจมตีทางไซเบอร์เกิดขึ้นได้อย่างไร ติดต่อผู้เชี่ยวชาญของเราได้ตลอด 24 ชั่วโมงทุกวันเพื่อรับบริการกู้คืนฉุกเฉิน
ป้องกันการโจมตีของ Snatch ransomware
การป้องกันแรนซัมแวร์เป็นทางออกที่ดีที่สุดสำหรับความปลอดภัยของข้อมูล ง่ายกว่าและราคาถูกกว่าการกู้คืนจากพวกเขา Snatch ransomware อาจทำให้ธุรกิจของคุณต้องสูญเสียอนาคตและอาจถึงขั้นปิดประตูได้ นี่คือเคล็ดลับเล็กๆ น้อยๆ เพื่อให้แน่ใจว่าคุณสามารถทำได้หลีกเลี่ยงการโจมตีของแรนซัมแวร์:
- ติดตั้งซอฟต์แวร์ป้องกันไวรัสและมัลแวร์
- ใช้รหัสผ่านที่รัดกุมและปลอดภัย
- ใช้การรับรองความถูกต้องด้วยหลายปัจจัย (MFA)
- อัปเดตซอฟต์แวร์และระบบปฏิบัติการให้ทันสมัยอยู่เสมอ
- ติดตั้งไฟร์วอลล์
- สร้างแผนการกู้คืนข้อมูล
- การสำรองข้อมูลของคุณตามกำหนดเวลาเป็นประจำ
- หลีกเลี่ยงการแนบไฟล์อีเมลและดาวน์โหลดจากแหล่งที่ไม่รู้จักหรือน่าสงสัย
- เข้าถึงเว็บไซต์จากแหล่งที่เชื่อถือได้เท่านั้น
การปฏิบัติตามหลักปฏิบัติเหล่านี้จะทำให้คุณสามารถเสริมความปลอดภัยออนไลน์และป้องกันตนเองจากภัยคุกคามที่อาจเกิดขึ้นได้